AI-remedieringsserver kopplar samman säkerhetsskannrar och AI-assistenter
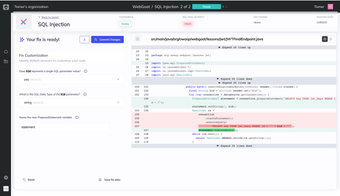
bugsy, från Mobb Dev, automatiserar säkerhetsåtgärder för utvecklare och AI-agenter, och omvandlar skanningsfynd till tillämpade lösningar. Den körs som en Model Context Protocol-server som låter AI-assistenter arbeta inom repository-kontext för att generera och tillämpa kodändringar. Verktyget erbjuder automatiserad fixgenerering, en CLI-ingångspunkt via npx, och ett webbgranskningsgränssnitt. Det riktar sig till utvecklare, öppen källkodsunderhållare och DevSecOps-team som minskar manuellt patcharbete.
Vilka uppgifter kan du faktiskt använda bugsy för?
bugsy accepterar statiska analysresultat och omvandlar dem till kodändringar, med fokus strikt på åtgärder snarare än upptäckter. Distributionen riktar sig till underhållare av offentliga arkiv och integrerar genererade patchar i arkivarbetsytan för verifiering. Dess community-version är optimerad för öppen källkod och syftar till att stänga cirkeln mellan sårbarhetsrapporter och konkreta kodändringar som utvecklare kan inspektera och åta sig.
- Snyk
- Checkmarx
- GitHub Advanced Security (CodeQL)
- OpenText Fortify
Hur exakta är de genererade fixarna jämfört med manuella patchar?
Verktyget producerar föreslagna ändringar som beskrivs som produktionsklara kodfixar, men korrektheten beror på de uppströms skannerns resultat och assistentens arbete i arkivkontexten. Eftersom bugsy inte upptäcker sårbarheter själv, stämmer patchkvaliteten överens med precisionen av SAST-rapporter och tydligheten i assistentens uppmaning. Team bör köra konventionell kodgranskning och testning på AI-genererade ändringar innan de slås samman i huvudgrenar.
Kräver det teknisk kunskap för att få användbara resultat?
Körning av bugsy som en MCP-server kräver en API-nyckel från Mobb och en MCP-kompatibel assistent. Projektet körs också som en CLI via npx på system med Node.js, vilket möjliggör snabb körning utan en komplex installerare. Stödda MCP-miljöer inkluderar Claude Desktop, Cursor och Windsurf, vilket innebär att administratörer måste konfigurera arkivåtkomst och autentisering för assistenter att tillämpa ändringar i projektarbetsytan.
Vilka begränsningar bör team planera för?
bugsy är leverantörsoberoende men anpassad för offentliga GitHub-, GitLab- och ADO-arkiv, så privata eller självhostade arbetsflöden kan behöva extra konfiguration. Verktyget förlitar sig helt på extern SAST-ingång, så luckor i skannerövervakning ger luckor i åtgärder. Som ett community-fokuserat projekt bör team som kräver företagskontroller planera för ytterligare styrning kring åtkomst, verifiering och integration med befintliga säkerhetsrörledningar.
Praktiskt val för team som är anpassade till SAST och MCP-arbetsflöden
bugsy är ett praktiskt alternativ för utvecklare och DevSecOps som redan använder SAST-verktyg och MCP-kompatibla assistenter och som accepterar AI-föreslagna patchar som utgångspunkter. Mobb, grundat 2021 av Eitan Worcel och Jonathan Afek, fokuserar på automatiserad åtgärd; team bör budgetera tid för mänsklig granskning av genererade redigeringar och för att konfigurera MCP-åtkomst innan de förlitar sig på det i produktionspipelines.